[Actualizado a 14 de noviembre de 2026]
T3. Auditoría de Incidentes de Ciberseguridad🔗
Presentación🔗
Comenzaremos por la presentación de la unidad
Taxonomía de Incidentes🔗
DGA - Algorítmos de generación de dominio🔗
Los algoritmos de generación de dominios (DGA) permiten que el malware calcule de forma dinámica cientos o miles de nombres de dominio pseudoaleatorios cada día para comunicarse con su servidor de mando y control (C&C), evitando así el bloqueo estático de direcciones IP o dominios fijos por parte de los sistemas de defensa.
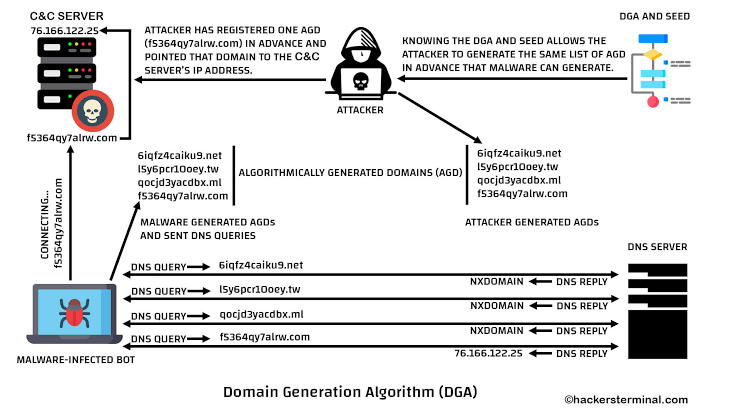
El flujo representado en el esquema se divide en cuatro fases clave:
- Sincronización mediante semilla (DGA and Seed): Tanto el atacante (Attacker) como el código malicioso instalado en el equipo víctima (Malware-Infected Bot) ejecutan exactamente el mismo algoritmo alimentado por una semilla compartida (seed), que suele basarse en variables sincronizadas como la fecha actual o fuentes públicas. Esto garantiza que ambas partes generen idénticas listas de dominios (Algorithmically Generated Domains o AGD, como
6iqfz4caiku9.netof5364qy7alrw.com). - Registro previo por parte del atacante: De toda la lista generada por adelantado, el actor malicioso solo necesita registrar uno o unos pocos dominios (en el ejemplo,
f5364qy7alrw.com) y apuntar su registro DNS hacia la dirección IP de su infraestructura (C&C Server,76.166.122.25). - Búsqueda y resolución en el servidor DNS (DNS Server): El bot infectado comienza a iterar sobre su lista de AGD enviando peticiones de resolución (DNS Query) de forma secuencial. Como la gran mayoría de esos dominios no existen, el servidor DNS responde con mensajes de error
NXDOMAIN(dominio inexistente). - Establecimiento del canal de control: En cuanto el malware consulta el dominio que el atacante sí registró (
f5364qy7alrw.com), el servidor DNS devuelve la IP válida (76.166.122.25). Con ese dato, el equipo infectado establece la conexión directa con el servidor C&C para recibir órdenes, descargar cargas adicionales o exfiltrar información.
Si los defensores logran identificar y bloquear ese dominio activo, al día siguiente el algoritmo rotará la semilla, descartará los dominios anteriores y permitirá que el atacante reactive el control registrando un único dominio nuevo de la siguiente tanda.
Controles, herramientas y mecanismos🔗
2.1 Monitorización🔗
Los enlaces fallan. Ahora están aquí.
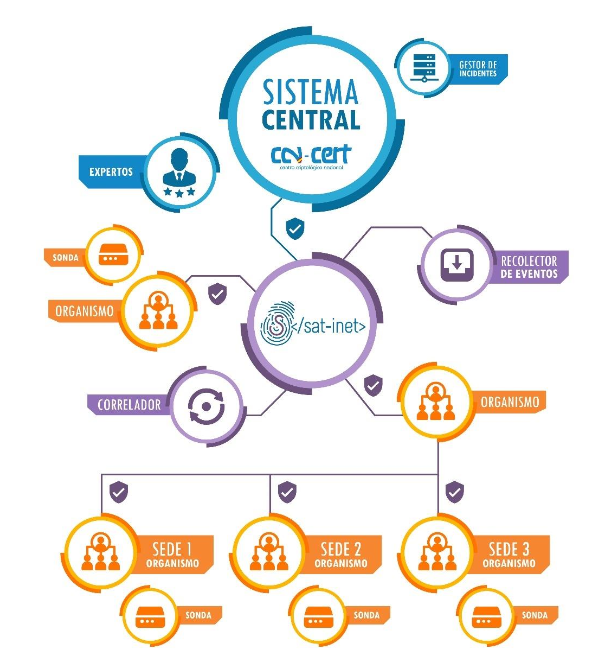
Sondas - /sat-inet🔗
/sat-sara🔗
Servicio de detección de vulnerabilidades
2.3 Seguridad en los equipos🔗
2.4 Herramientas🔗
- Robtex y MyIpNeigbors parecen no funcionar
- IpNeigbour.com si funciona
2.5 Clasificación🔗
Actividad 303 - Análisis de troyanos🔗
¿Porqué del funcionamiento server/stub?
Stub y Server son los dos componentes que permiten generar la carga útil (payload) del programa sin necesidad de tener un compilador ni modificar el código fuente cada vez:
- Stub (Plantilla base): Es un archivo binario ya compilado (normalmente incrustado dentro de los recursos del programa constructor o Builder) que contiene toda la lógica funcional del troyano (módulos de keylogger, captura de pantalla, exploración de archivos, comunicación TCP), pero con los datos de configuración en blanco. Funciona como un molde o esqueleto incompleto que aún no sabe adónde conectarse.
- Server (Servidor final): Es el archivo ejecutable resultante (.exe) que produce el constructor cuando toma el Stub y le inyecta al final del archivo (o en una sección de recursos) los parámetros elegidos por el operador: dirección IP o dominio DNS dinámico, puerto de escucha, clave de cifrado, nombres de archivos, claves de registro para persistencia e icono.
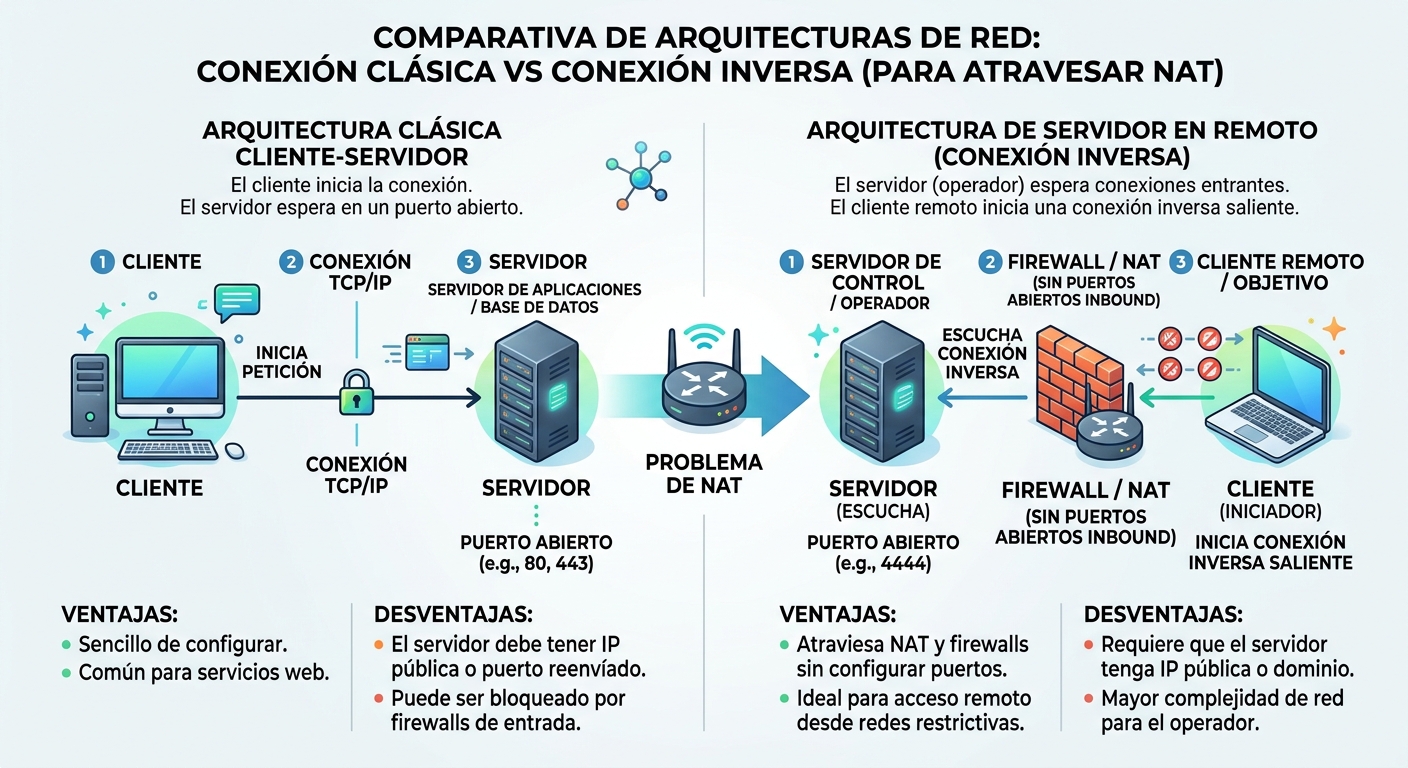
¿Por qué se llama "Server" si se ejecuta en el equipo remoto? Aunque en informática tradicional el servidor espera conexiones entrantes, los RAT clásicos utilizan una conexión inversa (reverse connection) para atravesar cortafuegos y routers NAT sin necesidad de abrir puertos en el equipo objetivo: 1. El Server (instalado en el equipo remoto) es quien inicia la conexión saliente hacia la IP y el puerto configurados. 2. Una vez establecido el túnel, ese binario actúa como proveedor de servicios: "sirve" el acceso al escritorio, cámara, sistema de archivos y consola al Client (el panel de control desde el que se envían las órdenes).
De forma esquemática, el flujo de generación sigue esta fórmula: Client/Builder (parámetros) + Stub (molde vacío) = Server (ejecutable configurado).